Sur cette page
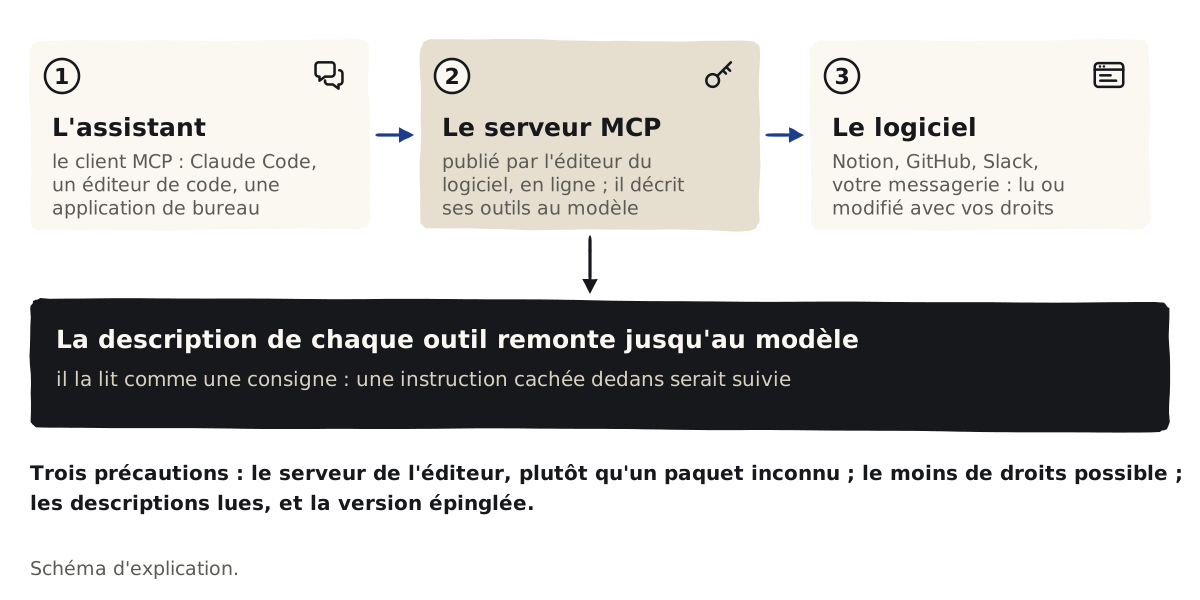
- Un serveur MCP donne à un assistant des outils dans un logiciel : lire vos tickets, vos pages, vos messages, et parfois écrire. Les éditeurs publient les leurs : GitHub, Notion, Slack, Google, Microsoft.
- Prenez le serveur de l'éditeur du logiciel, hébergé chez lui et autorisé par OAuth, plutôt qu'un paquet trouvé en ligne : le registre officiel de MCP ne vérifie pas le code des serveurs.
- Les serveurs de référence du projet MCP sont des exemples, pas des outils de production ; ceux de GitHub, Slack, Google Drive ou PostgreSQL ont été archivés.
- La description de chaque outil arrive jusqu'au modèle : une instruction cachée y serait suivie. C'est l'empoisonnement d'outil ; lisez les descriptions et épinglez les versions.
- Le moins de droits possible : le serveur de GitHub tourne en lecture seule, ou avec quelques familles d'outils seulement.
Prérequis
- Un assistant qui sait se brancher sur un serveur MCP : Claude Code ou Claude pour le bureau, par exemple (Claude Code).
- Un compte sur le logiciel, et le droit d'y autoriser une application ; pour Notion, l'accès des clients MCP se règle par le propriétaire de l'espace.
- Une idée de ce que l'assistant doit lire, et de ce qu'il ne doit jamais modifier.
- Le principe des connecteurs : brancher l'IA sur ses logiciels.
Étapes
Chercher le serveur de l'éditeur
Ce qu'on fait : dans la documentation du logiciel ; ou dans le registre MCP, en vérifiant l'espace de noms, lié à un compte GitHub ou à un domaine vérifié.
À vérifier : le registre ne fait que lister : il n'analyse pas le code, et laisse ce travail aux registres de paquets et aux agrégateurs.
Préférer un serveur en ligne de l'éditeur
Ce qu'on fait : Notion, Slack et GitHub hébergent le leur, autorisé par OAuth, plutôt qu'un paquet installé chez vous avec un token personnel.
À vérifier : la spécification impose OAuth 2.1 aux serveurs d'autorisation, et interdit au serveur de relayer votre token tel quel.
Restreindre les outils
Ce qu'on fait : lecture seule et familles d'outils choisies quand le serveur le permet ; côté logiciel, le moins de droits possible pour le compte qui autorise.
À vérifier : chez GitHub, le mode lecture seule l'emporte sur les outils d'écriture demandés.
Brancher le serveur sur l'assistant
Ce qu'on fait : une ligne de commande pour un serveur en ligne ; un fichier de configuration pour un serveur local.
Lire ce que le serveur expose
Ce qu'on fait : la liste des outils et leur description, telle que le modèle la reçoit ; noter la version.
À vérifier : un serveur peut changer la description d'un outil après votre accord : épinglez la version.
Essayer en lecture, puis ouvrir l'écriture outil par outil
Ce qu'on fait : des questions sur des données sans risque, et la vérification de chaque réponse.
Les deux façons de brancher. Un serveur en ligne de l'éditeur, ici Notion dans Claude Code ; un serveur local, déclaré dans la configuration de Claude pour le bureau. Le code est celui des documentations, non exécuté ici.
Un serveur en ligneclaude mcp add --transport http notion https://mcp.notion.com/mcp
Un serveur local, dans la configuration{
"mcpServers": {
"weather": {
"command": "uv",
"args": [
"--directory",
"/ABSOLUTE/PATH/TO/PARENT/FOLDER/weather",
"run",
"weather.py"
]
}
}
}Contrôle du résultat
Trois attaques qui passent par la description des outils
L'empoisonnement d'outil
des instructions malveillantes cachées dans la description d'un outil, que le modèle lit et suit
Le retournement
un serveur qui change la description d'un outil après votre accord
L'ombre portée
la description d'un serveur malveillant qui modifie la façon dont l'agent se sert des outils d'un serveur de confiance
Problèmes fréquents
Un tutoriel installe @modelcontextprotocol/server-github
CauseCe paquet n'est plus maintenu : le serveur a été archivé par le projet MCP.
À fairePrendre le serveur officiel de GitHub, en ligne ou dans son image Docker.
Le serveur de Slack refuse la connexion
CauseSeules les applications publiées sur la place de marché de Slack, ou internes à l'espace, peuvent s'en servir, avec un OAuth confidentiel.
À faireCréer une application interne, avec son identifiant et son secret.
Le tutoriel parle de sessions et de flux SSE
CauseIl date d'avant la révision du 28 juillet 2026 de la spécification, qui retire les sessions et l'ancien transport HTTP et SSE.
À faireSuivre la documentation du jour : stdio et Streamable HTTP sont les deux transports standard.
Retour en arrière
- Retirer le serveur de la configuration de l'assistant.
- Révoquer l'autorisation dans le logiciel : chez Notion, le propriétaire de l'espace gère l'accès des clients MCP dans ses réglages de connexions.
- Changer le token si un serveur local en utilisait un, et vérifier ce qu'il a pu modifier pendant qu'il était branché.
Variantes par outil
Les serveurs des éditeurs, en un coup d'œil
| Éditeur | En ligne | En local | Autorisation | Limiter les droits |
|---|---|---|---|---|
| GitHub | api.githubcopilot.com/mcp/ | image Docker, token personnel | token personnel, en local | lecture seule, familles d'outils |
| Notion | mcp.notion.com/mcp | paquet npm | OAuth | accès réglé par le propriétaire |
| Slack | mcp.slack.com/mcp | non relevé | OAuth confidentiel | applications publiées ou internes |
| Google Cloud | plus de cinquante serveurs | non relevé | IAM | règles IAM de refus |
| Microsoft | Microsoft 365, par organisation | Azure MCP Server | non relevé | non relevé |
Les serveurs des éditeurs, leurs adresses et leurs conditions, au 8 octobre 2026.
- Microsoft 365 : des serveurs en ligne pour la messagerie, le calendrier, Teams, Word, OneDrive et SharePoint, propres à chaque organisation.
- Azure : Azure MCP Server en local, paquet
@azure/mcpencore en bêta ; Azure Resource Manager et Foundry en ligne. - La documentation : Microsoft Learn MCP, en ligne, sans authentification, à
https://learn.microsoft.com/api/mcp.
Vérification
1ComprendrePourquoi préférer le serveur MCP de l'éditeur du logiciel à un paquet trouvé dans un registre ?
Parce que le registre officiel ne vérifie pas le code des serveurs ; celui de l'éditeur est hébergé et maintenu par lui, avec une autorisation OAuth.
2ComprendreQu'est-ce qu'un empoisonnement d'outil ?
Des instructions malveillantes cachées dans la description d'un outil, que le modèle lit et suit : une forme d'injection indirecte.
3AppliquerVous voulez qu'un assistant lise les tickets d'un dépôt GitHub sans pouvoir rien modifier. Comment faire ?
Le serveur MCP officiel de GitHub, en lecture seule, avec les seules familles d'outils utiles, autorisé par un compte aux droits limités.
Lectures suivantes
Serveurs MCP existants
Développement d'applications d'IA · étape 5 sur 10
Les pages qui renvoient ici
Limites et sources
Les adresses et les conditions des serveurs sont celles des pages des éditeurs au 8 octobre 2026.
Les conditions de licence des serveurs Microsoft 365 et de Slack n'ont pas été relevées en détail ; le code des exemples n'a pas été exécuté ici.
- le registre MCP ; les serveurs de référence ; la révision du 28 juillet 2026 ; l'autorisation ; les bonnes pratiques de sécurité.
- GitHub ; Notion ; Slack ; Google Cloud ; Microsoft ; Invariant Labs ; OWASP MCP Top 10.
- Le relevé :
apprendre/recherches/2026-10-08-dev-avance.json.
Écrit par Meridal, avec l'aide de l'IA ; chaque fait vérifié à sa source et relu avant publication. Texte et schémas sous licence CC BY 4.0 : reprenez-les en citant Meridal. Le code sous licence MIT.
Un assistant qui connaît votre entreprise
3 300 € à 10 200 €, puis sur devis