Sur cette page
Répondez de tête, puis ouvrez. Les données confiées à une IA
1Une offre d'équipe et un compte personnel du même assistant traitent-ils vos données de la même façon ?
Non. Les offres d'équipe s'engagent par contrat à ne pas entraîner leurs modèles sur vos échanges ; la plupart des comptes personnels le font par défaut, sauf si l'utilisateur le refuse.
2Un salarié colle un contrat client dans un assistant. Qu'est-ce qui décide de ce que devient ce texte ?
L'offre et ses réglages : entraînement, durée de conservation, lieu de stockage, partage. Le texte a quitté l'entreprise dès l'envoi ; les réglages décident du reste.
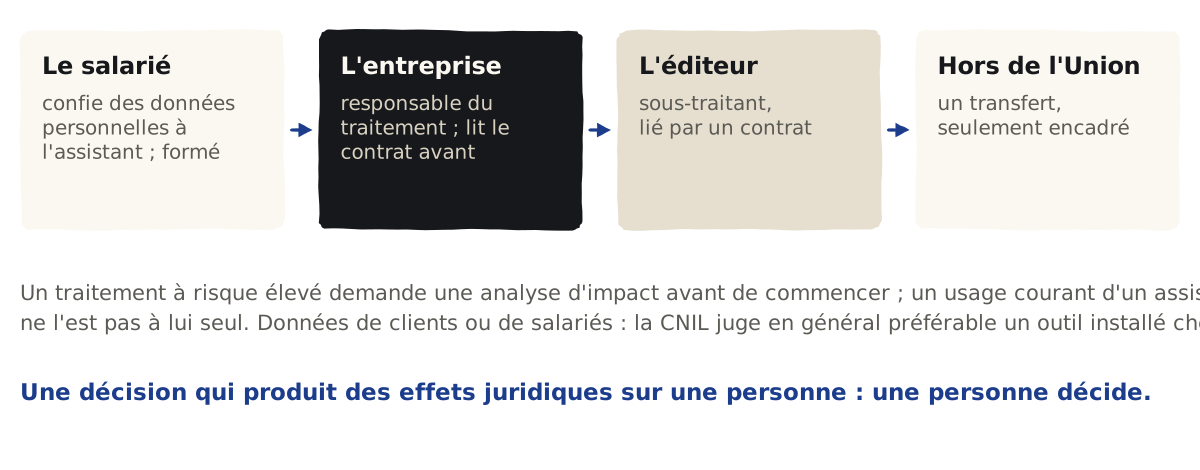
- Quand un salarié confie des données personnelles à un assistant d'IA pour son travail, l'entreprise est responsable du traitement ; la CNIL le rappelle, d'où la formation des équipes.
- L'éditeur d'une offre d'équipe traite ces données pour elle, en sous-traitant : un contrat doit l'y lier, et c'est ce contrat qu'il faut lire avant.
- Données de clients ou de salariés, documents sensibles : la CNIL juge en général préférable un outil installé chez soi ; dans le nuage, un contrat avec l'hébergeur et l'éditeur, et un transfert hors de l'Union encadré.
- Un traitement à risque élevé demande une analyse d'impact avant de commencer ; un usage courant d'un assistant ne l'est pas à lui seul.
- Une décision qui produit des effets juridiques sur une personne ne peut pas reposer uniquement sur un traitement automatisé : une personne décide.
Problème
Une chargée de clientèle colle dans un assistant le courriel d'un client mécontent, avec son nom, son adresse et le détail de sa commande, pour préparer une réponse. Un responsable des ressources humaines lui fait résumer des entretiens annuels. Ces textes contiennent des données personnelles. Qui en répond, à quelles conditions, et que faut-il avoir vérifié avant ? Pour la CNIL, c'est en général l'organisation qui porte la responsabilité juridique d'un mauvais usage par ses salariés.
Principe
Le RGPD distingue deux rôles. Le responsable du traitement décide pourquoi et comment des données personnelles sont traitées : c'est l'entreprise dont le salarié se sert de l'assistant pour son travail. Le sous-traitant les traite pour son compte : c'est l'éditeur d'une offre d'équipe. Le responsable ne peut faire appel qu'à des sous-traitants qui présentent des garanties suffisantes, liés par un contrat qui fixe ce qu'ils font des données.
Avec un compte personnel, ce cadre manque : l'éditeur applique ses conditions grand public, et peut se servir des échanges pour améliorer ses modèles, sauf refus de l'utilisateur. L'entreprise ne maîtrise plus ce que deviennent les données.
Fonctionnement
La CNIL a publié ses réponses sur l'usage d'un système d'IA générative par une organisation. Elles se lisent selon le mode d'accès :
L'analyse d'impact. Un traitement susceptible d'engendrer un risque élevé, notamment par une technologie nouvelle, demande une analyse d'impact avant de commencer. La CNIL la présume nécessaire pour les usages à haut risque du règlement sur l'IA et pour le profilage ou la décision automatisée de sa liste ; elle précise qu'utiliser l'IA n'est pas en soi un usage « innovant ».
La décision automatisée. Une personne a le droit de ne pas faire l'objet d'une décision fondée exclusivement sur un traitement automatisé, profilage compris, qui produit des effets juridiques la concernant ou l'affecte de façon similaire.
Les États-Unis. Le cadre de 2023 pour les transferts vers les entreprises américaines certifiées a été confirmé par le Tribunal de l'Union le 3 septembre 2025 ; un pourvoi est pendant devant la Cour de justice depuis le 31 octobre 2025.
Exemple détaillé
Le courriel d'un client, à résumer pour préparer une réponse : trois façons de faire. La situation est fabriquée pour l'exemple.
| Le même courriel de client | Ce qui se passe | Verdict |
|---|---|---|
| Collé dans un compte personnel | Conditions grand public, entraînement possible, aucun contrat avec l'entreprise | Non |
| Collé dans une offre d'équipe, contrat de sous-traitance lu, réglages faits | L'éditeur traite pour l'entreprise, dans les limites du contrat | Oui |
| Nom, adresse et numéro de commande remplacés par des repères avant l'envoi | L'assistant prépare la réponse sans savoir de qui il s'agit ; on remet les données à la fin | Mieux encore |
Dans un projet réel, la protection se construit dans l'outil lui-même : qui peut s'y connecter, ce qu'il ne doit jamais montrer, où il est hébergé.
Une base de savoir qui écarte les fiches confidentielles avant de répondre
Un connecteur hébergé en France sert à toute l'équipe les fiches du cabinet ; on s'y connecte avec son compte Microsoft du cabinet, et les fiches confidentielles sont exclues avant toute réponse. Une revue de sécurité a précédé l'ouverture.
Risques
Mise en place
- Repérer les usages qui touchent des données personnelles : la colonne « données sensibles » de la liste des tâches.
- Lire le contrat de sous-traitance de l'éditeur : ce qu'il fait des données, où, avec quels sous-traitants, combien de temps. Microsoft, Google et OpenAI en publient un pour leurs offres d'équipe ; chez Anthropic, les conditions commerciales.
- Régler l'outil : entraînement, conservation, partage ; voir les réglages de confidentialité.
- Faire l'analyse d'impact si l'usage présente un risque élevé : profilage, salariés, santé.
- Écrire la charte et former l'équipe : ce qu'on peut confier, ce qu'on retire avant d'envoyer ; voir la charte d'usage.
- Consulter le comité social et économique, s'il y en a un, avant de déployer un outil dans le travail des salariés.
Exercice
Pour chaque situation, qu'est-ce qui manque ? Les situations sont fabriquées pour l'exercice.
- Le service des ressources humaines fait résumer les entretiens annuels par son abonnement personnel.
- Un outil classe les candidatures et envoie seul un refus aux moins bien notées.
- L'entreprise prend une offre d'équipe sans avoir lu ce que l'éditeur fait des données.
- Un assistant branché sur les dossiers de santé des salariés est ouvert à l'équipe de la paie.
Ouvrir la correction
1. Un cadreDes données de salariés dans un compte personnel : une offre d'équipe sous contrat, et une charte.
2. Une personne qui décideUne décision aux effets importants ne peut pas être entièrement automatisée ; c'est aussi un usage à haut risque pour le règlement sur l'IA.
3. La lecture du contrat de sous-traitanceAvant, pas après.
4. Une analyse d'impact, et des droits d'accèsDes données de santé : risque élevé ; et l'équipe de la paie n'a pas à les voir.
Vérification
1ComprendreQui est responsable des données personnelles que vos salariés confient à un assistant d'IA ?
L'entreprise, responsable du traitement ; l'éditeur d'une offre d'équipe agit en sous-traitant, dans les limites de son contrat.
2ComprendreAvant de confier des données personnelles à un outil d'IA, quel document vérifier ?
Le contrat de sous-traitance de l'éditeur : ce qu'il fait des données, où, avec quels sous-traitants, et combien de temps.
3AppliquerUn outil trie seul les candidatures et écarte les moins bonnes. Qu'est-ce que le RGPD y oppose ?
Le droit de ne pas faire l'objet d'une décision fondée exclusivement sur un traitement automatisé qui affecte la personne de façon importante : une personne doit décider.
Lectures suivantes
Le RGPD et l'IA
Les règles et les risques · étape 3 sur 7
Les pages qui renvoient ici
Limites et sources
Cette page explique le cadre ; elle ne remplace pas l'avis de votre délégué à la protection des données ou de votre conseil.
Les recommandations de la CNIL de 2024 et 2025 portent surtout sur le développement des systèmes d'IA ; ses réponses sur l'usage d'une IA générative par une organisation sont celles citées ici.
- Règlement (UE) 2016/679 ; CNIL, questions-réponses sur l'IA générative ; CNIL, analyse d'impact ; Comité européen de la protection des données, avis 28/2024 ; Affaire C-703/25 P.
- Le relevé complet :
apprendre/recherches/2026-10-08-regles.json.
Écrit par Meridal, avec l'aide de l'IA ; chaque fait vérifié à sa source et relu avant publication. Texte et schémas sous licence CC BY 4.0 : reprenez-les en citant Meridal. Le code sous licence MIT.
L'IA pour toute l'équipe
1 650 € à 4 250 €, puis sur devis